Reconversion cybersécurité : choisir un premier métier, pas un poste de RSSI
Une reconversion en cybersécurité est possible sans diplôme informatique, mais pas sans apprentissage des fondamentaux. Le parcours dépend surtout du métier visé : surveiller des incidents, tester des applications ou accompagner la conformité ne demande pas les mêmes compétences. Pour éviter une formation mal adaptée, commencez par choisir une fonction accessible à votre profil, puis vérifiez ses prérequis, son financement et ses débouchés réels.
Partir de votre expérience plutôt que repartir de zéro
La cybersécurité protège les systèmes d’information, les données et les activités des organisations. Elle associe des missions techniques, comme sécuriser un réseau, et organisationnelles, comme analyser un risque ou sensibiliser des salariés. Ne pas savoir coder ne ferme donc pas toutes les portes : la gouvernance, le risque et la conformité, regroupés sous le terme GRC, constituent notamment une piste pour certains profils.
Testez vos connaissances sur la reconversion en cybersécurité
Répondez aux six questions, puis validez pour obtenir votre score et la correction.
Un parcours en audit ou en qualité apporte des méthodes de contrôle et de documentation. Le juridique facilite l’approche réglementaire ; la formation et la communication peuvent servir la sensibilisation. Ces acquis ne remplacent pas la culture informatique, mais ils rendent votre candidature plus cohérente qu’un discours général sur votre passion pour la technologie.
Pensez votre transition comme un changement d’axe, plutôt qu’une remise à zéro : conservez soit votre secteur, soit votre compétence principale. Un gestionnaire de risques dans l’assurance peut apprendre les risques cyber tout en gardant ses repères métier ; un administrateur systèmes peut changer de secteur en conservant son socle technique. Éviter de changer simultanément de métier, d’environnement et de spécialité réduit le nombre d’inconnues à maîtriser.
L’âge n’est pas un obstacle de principe. Près de 30 % des nouveaux entrants avaient 40 ans ou plus dans une enquête sur les parcours du secteur. À 50 ans comme à 30 ans, les questions décisives restent le temps disponible, le revenu à préserver et l’acceptation éventuelle d’un premier poste junior. Sans bac ou avec une faible aisance numérique, prévoyez une remise à niveau et vérifiez les conditions d’admission avant toute inscription.
Comparer les métiers accessibles et leur quotidien
La pénurie de professionnels ne signifie pas que tous les postes sont ouverts aux débutants. Un employeur attend surtout la capacité à réaliser des tâches précises, à documenter son travail et à demander de l’aide au bon moment.
| Métier cible | Missions et prérequis | Salaire brut annuel indicatif au démarrage |
|---|---|---|
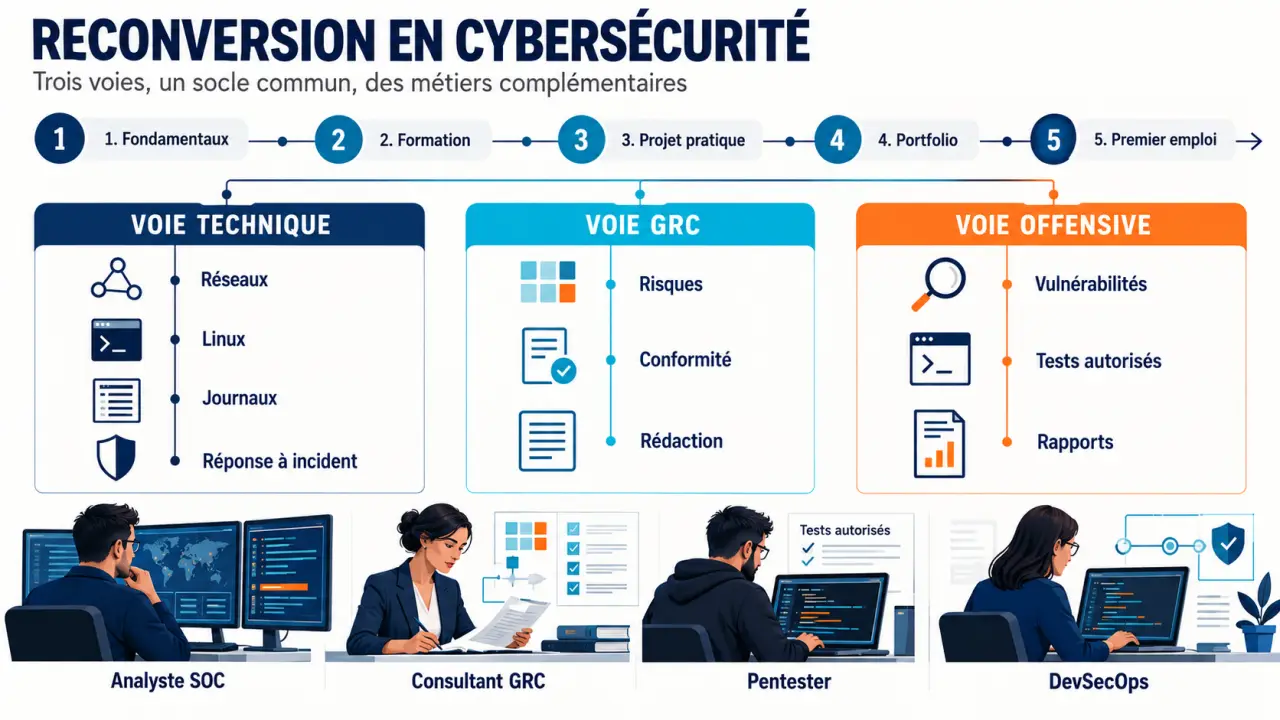
| Analyste SOC junior | Trier des alertes, examiner des journaux informatiques et transmettre les incidents. Bases solides en réseaux et systèmes. | 35 000 à 42 000 € |
| Consultant GRC junior | Contribuer aux analyses de risques, aux contrôles et aux politiques de sécurité. Rigueur rédactionnelle et compréhension du système d’information. | 45 000 à 55 000 € |
| Pentester débutant | Rechercher des vulnérabilités dans un périmètre autorisé et rédiger un rapport exploitable. Pratique technique approfondie indispensable. | 42 000 à 50 000 € |
| DevSecOps junior | Intégrer la sécurité aux développements et déploiements. Parcours surtout pertinent avec une expérience préalable en développement ou infrastructure. | 45 000 à 52 000 € |
Ces fourchettes sont des repères, pas des rémunérations garanties après formation. La région, l’expérience antérieure, les responsabilités et la taille de l’employeur influencent l’offre. Une reconversion peut entraîner une baisse temporaire de salaire, même dans un secteur réputé rémunérateur.
Le quotidien mérite autant d’attention que le salaire. Certains SOC, centres de surveillance de la sécurité, fonctionnent en horaires décalés. La réponse à incident peut comporter des astreintes ; le conseil implique parfois des déplacements et beaucoup de rédaction. Le pentest ne consiste pas uniquement à chercher des failles : il faut expliquer leurs conséquences et proposer des corrections.
RSSI et architecte sécurité sont généralement des objectifs d’évolution, et non des sorties naturelles de formation débutante. Ces fonctions demandent du recul technique, organisationnel et une expérience des arbitrages.
Choisir une formation qui comble vos lacunes réelles
Construire un socle avant de se spécialiser
Pour une voie technique, apprenez le fonctionnement des réseaux, de Linux et Windows, des droits d’accès et des services cloud. Ajoutez la lecture de journaux, les principes du chiffrement, les pare-feu et quelques scripts pour automatiser des tâches. En GRC, privilégiez aussi l’analyse des risques, la conduite d’entretien et la rédaction de recommandations. L’anglais technique, la curiosité et le travail en équipe servent dans les deux voies.
Une formation ciblée de 4 à 6 mois peut compléter un parcours déjà proche de la GRC ou de la conformité. Elle ne permet pas nécessairement à un débutant complet d’acquérir toute l’autonomie attendue. Un cursus plus progressif, éventuellement précédé d’une préqualification, sera souvent plus adapté si les bases numériques manquent.
Distinguer reconnaissance et promesse commerciale
Comparez formation continue, cursus diplômant, bootcamp et alternance selon votre niveau de départ. L’alternance permet d’acquérir une expérience professionnelle, à condition de trouver une entreprise et de satisfaire aux règles du contrat. À distance, vérifiez le volume d’encadrement réel, les corrections individuelles et l’accès aux travaux pratiques.
Les labels de l’ANSSI apportent des repères : SecNumEdu concerne les formations initiales et SecNumEdu FC la formation continue. Consultez les listes officielles de l’ANSSI. Vérifiez séparément l’enregistrement éventuel de la certification au RNCP auprès de France Compétences : label, diplôme et certification professionnelle ne désignent pas la même reconnaissance.
CompTIA Security+ peut structurer l’acquisition de fondamentaux. CEH et OSCP ciblent la sécurité offensive, avec des approches différentes ; OSCP exige une préparation pratique soutenue. CISA concerne l’audit, tandis que CISSP vise plutôt des professionnels expérimentés. Vérifiez les conditions d’obtention : réussir un examen ne suffit pas toujours à obtenir la certification complète.
Sécuriser le financement avant de s’engager
Commencez par le conseil en évolution professionnelle, ou CEP, un accompagnement gratuit pour clarifier votre projet et identifier les dispositifs adaptés. Demandez ensuite un positionnement pédagogique : il doit mesurer l’écart entre vos acquis et le niveau attendu, pas seulement valider votre motivation.
- CPF : vérifiez l’éligibilité exacte de la formation, vos droits et le reste à charge applicable.
- Projet de transition professionnelle : pour certains salariés, il peut soutenir une formation certifiante et le maintien d’une rémunération, sous conditions et après acceptation du dossier.
- France Travail et aides régionales : examinez les possibilités avec votre conseiller avant l’inscription ; leur attribution n’est pas automatique.
- Alternance : étudiez les contrats accessibles à votre situation et recherchez l’employeur suffisamment tôt.
Comparez le coût total : frais pédagogiques, examens, matériel, déplacements et perte éventuelle de revenu. Si vous possédez déjà une expérience pertinente, explorez aussi la VAE pour faire reconnaître vos acquis. Exigez enfin des résultats d’insertion précis : métiers obtenus, profils des diplômés et méthode de calcul.
Préparer le premier emploi dès l’apprentissage
Les employeurs comprennent les ESN, cabinets de conseil, banques, industriels et administrations. Les besoins de protection et les exigences de NIS2 ou de DORA soutiennent notamment les activités de conformité et de gestion des risques. Les postes de la Défense, de la police ou d’autres organismes publics peuvent toutefois comporter des conditions de recrutement particulières.
Pour transformer votre formation en candidature crédible, construisez des preuves adaptées au poste :
- Analysez des offres locales pour relever les compétences réellement récurrentes.
- Réalisez un projet : analyse de journaux, sécurisation d’un laboratoire ou étude de risques sur une entreprise fictive.
- Présentez la méthode, les limites et les recommandations dans un portfolio lisible.
- Recherchez une alternance, un stage ou un poste informatique intermédiaire si l’accès direct reste difficile.
Pratiquez uniquement sur vos équipements ou dans un cadre explicitement autorisé. En entretien, expliquez ce que vous savez faire et ce qui nécessite encore un accompagnement. Une spécialisation claire, des réalisations documentées et une expérience transférable constituent une base plus convaincante qu’une accumulation de certifications sans pratique.